

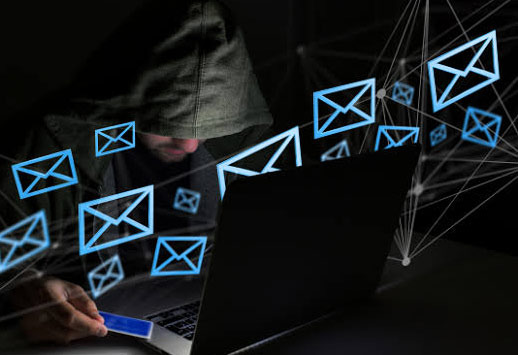
회사 이메일을 사용하다 보면 가끔 황당한 일이 발생합니다.
어느 날 갑자기 거래처에서 이상한 이메일을 받았다는 연락이 오는 것입니다.
확인해 보니 본인이 보내지도 않은 이메일이 수십 명, 심하면 수백 명에게 발송되어 있습니다.
해커가 이메일 계정의 비밀번호나 로그인 권한을 확보하면 자동화 프로그램을 이용해 대량의 스팸이나 피싱 이메일을 발송할 수 있습니다.
히 회사 이메일은 거래처에서 신뢰하는 주소이기 때문에 피해가 더 커질 수 있습니다.
그렇다면 애초에 이메일 한 통을 수십 명에게 보내거나 짧은 시간에 수백 통을 발송하지 못하도록 제한하면 어떨까요?
이메일 서버에서 대량 발송을 제한할 수 있습니다
기업용 이메일 서버에는 발송량을 제한하는 기능이 있습니다. 일반적으로 시간당 발송 건수, 하루 발송량, 메시지당 수신자 수 등을 제한하는 방식입니다.
예를 들어 직원 한 명이 이메일을 보낼 때 수신자를 최대 10명까지만 지정하도록 제한하고, 시간당 50통 이상 발송하지 못하게 설정할 수 있습니다.
이렇게 하면 계정이 해킹되더라도 짧은 시간에 수천 명에게 스팸이 발송되는 피해를 줄일 수 있습니다.
다만 모든 이메일 서비스에서 이런 숫자를 자유롭게 설정할 수 있는 것은 아닙니다.
Microsoft 365, Google Workspace, cPanel 등은 각각 제공하는 제한 기능과 관리 방식이 다릅니다.
수신자 제한만으로는 충분하지 않습니다
한 번에 100명에게 이메일을 보내지 못하게 하면 안전할까요? 반드시 그렇지는 않습니다.
해커가 자동화 프로그램으로 수신자 한 명씩 이메일을 반복해서 보내면 메시지당 수신자 제한을 피해 갈 수 있기 때문입니다.
그래서 계정별 발송량 제한과 비정상적인 발송 패턴을 감지하는 기능을 함께 사용하는 것이 좋습니다.
예를 들어 하루 10통 정도 이메일을 보내던 직원이 갑자기 수백 통을 발송한다면 관리자가 확인할 수 있도록 경고하거나, 정책에 따라 추가 발송을 차단하는 방식입니다.
이메일 해킹이 더 무서운 이유
해킹된 이메일에서 스팸이 발송되면 단순히 받는 사람에게 불편을 주는 것으로 끝나지 않습니다.
거래처에 가짜 송금 요청이나 악성 링크가 전달될 수 있고, 회사 도메인의 이메일 평판이 나빠져 정상적인 업무 이메일까지 스팸함으로 들어갈 수 있습니다.
또한 발송 서버나 도메인이 차단 목록에 등록되면 복구하는 데 상당한 시간이 걸릴 수도 있습니다.
특히 거래처와 이메일을 자주 주고받는 소규모 사업체라면 피해가 더욱 심각할 수 있습니다.
비밀번호만 바꾸면 해결될까요?
이미 해킹이 의심된다면 비밀번호를 변경하는 것은 기본입니다. 하지만 그것만으로 끝내서는 안 됩니다.
로그인된 다른 기기의 세션을 종료하고, 다중 인증(MFA)을 설정해야 합니다. 또한 모르는 이메일 자동 전달 규칙이나 연결된 외부 앱, 의심스러운 로그인 기록이 있는지도 확인해야 합니다.
필요하다면 관리자가 해당 계정의 이메일 발송을 일시 중지하고 피해 범위를 조사해야 합니다.
참고로 SPF, DKIM, DMARC 같은 이메일 인증 기술도 중요하지만, 이것만으로 실제 계정을 탈취한 해커의 발송을 막을 수 있는 것은 아닙니다.
가장 좋은 방법은 피해가 발생하기 전에 제한하는 것입니다
개인적으로 일반 사무직 직원이 하루에 수백 통의 이메일을 직접 발송해야 하는 경우는 많지 않다고 생각합니다.
그렇다면 모든 계정에 무제한에 가까운 발송 권한을 줄 이유도 없습니다.
업무에 필요한 범위에서 적절한 발송 한도를 설정하고, 뉴스레터나 마케팅 이메일은 별도의 전문 발송 서비스를 이용하는 것이 관리 측면에서도 유리합니다.
물론 발송 제한만으로 이메일 해킹 자체를 예방할 수는 없습니다. 하지만 계정이 탈취되었을 때 피해가 빠르게 확산되는 것을 막는 중요한 안전장치가 될 수 있습니다.
자동차에 안전벨트가 있듯이 회사 이메일에도 발송 제한이라는 안전장치가 필요합니다.
해킹을 당한 뒤 수천 통의 스팸을 수습하는 것보다, 미리 발송량을 제한해 두는 편이 훨씬 현명한 선택 아닐까요?
 비질란테주식회사
 blueoceandream1954
 coloradoman |
 토마토 헬스클럽 blog |
 바나나 스타일 라이프 |
 crystalo |
 투자초보기업정보백과 |
 Reggae Party |
 브레이킹 배드 드라마 |
 이세상 모든 이야기 |
 빛나는 우리들만의 세상 |
 미국 모든 지역 정보 |
 Cali M 법률그룹 |
 neroyo |
 바라는대로 이루는 꿈 |
 칸영화 블로그 제작소 |
 생활경제 정보 블로그 |
 rustley |
 Shim Ramen |
 시원한 바닷가 프리웨이 |
 탐구하는 미국 생활 정보 |
 정신건강 psychiatrist |
 element |
 Koreab Date |
 CA Real Estate |
 yolanda78 |
 둥글게 둥글게 동요천국 |
 Mia Flori |
 nova nova |
 healthy |
 leaves |